Хакеры взломали ФБР: похищены результаты анализов крови и мочи спецагентов и другие конфиденциальные данные

Группа киберпреступников, взломавшая ФБР, утверждает, что получила доступ к конфиденциальным медицинским данным тысяч спецагентов. Детали кибератаки на системы бюро появились в даркнете.
Би-би-си изучила несколько украденных документов. Они содержат результаты медосмотров, подтверждающих профпригодность, анализы крови и мочи, а также врачебные записи о состояниях, таких как «аллергия на морепродукты и бананы».
Документы включали полные имена, адреса агентов и сведения о проблемах со здоровьем: например, «кровь в моче» или «высокий холестерин».
Эксперты считают, что утечка — которую уже расследует ФБР — может подвергнуть агентов риску мошенничества, шантажа и целенаправленных атак. Преступники также могут использовать эти данные для имитации сотрудников правоохранительных органов.
«В этом списке напротив имени каждого из тысяч агентов есть информация об их здоровье и физической активности, — отмечает Этай Мэор, вице-президент по анализу угроз в Cato Networks. — Пароль можно сменить, но медицинские данные, однажды утечёв, скомпрометированы навсегда. Эта необратимость для всего личного состава делает утечку крайне серьёзной».
ФБР не предоставило комментариев по запросу. Однако в среду ведомство подтвердило взлом, заявив, что «активно расследует» инцидент.
За кибератакой стоит группа ShinyHunters. Хакеры утверждают, что взломали системы ФБР в понедельник и позже опубликовали детали атаки в даркнете.
Хакеры предоставили журналистам образцы данных и выдвинули требования. Они не просят денег, а добиваются отзыва майского предупреждения ФБР, которое, по их словам, их «оскорбило».
Представленные журналистам образцы данных кажутся подлинными. Они включают имена, адреса, номера телефонов, номера значков, должности и информацию о супругах тысяч агентов, включая высокопоставленных сотрудников, например, заместителей директора.
Профессор Кьяран Мартин, экс-глава Национального центра кибербезопасности Великобритании, назвал этот взлом — если его подтвердят — «максимально серьёзной утечкой данных».
Какие могут быть последствия?
Reuters сообщает, что часть данных касается агентов, ведущих расследования по России, Китаю и наркокартелям.
404 Media предполагает раскрытие данных хакерского подразделения ФБР, о котором ранее было известно немного.
Первоначально считалось, что утечка затронула 38 000 действующих сотрудников ФБР. Однако хакеры теперь заявляют, что число может быть значительно выше: по их словам, они недооценили масштаб, и у них есть конфиденциальные данные примерно о 60 000 действующих и бывших сотрудников.
Джейми Ахтар, гендиректор и соучредитель CyberSmart, предостерёг от слепого доверия заявлениям хакеров, но подчеркнул серьёзность самой утечки. «Такие данные могут использоваться для убедительных фишинговых атак, выдачи себя за других, кражи личных данных, шантажа или даже прямых операций против сотрудников правоохранительных органов. Это делает потенциальные последствия особенно опасными», — добавил он.
Хакеры, общающиеся с журналистами в Telegram на английском, заявили, что опубликуют весь массив данных через пять дней, если ФБР не удовлетворит их требования.
ShinyHunters — международная хакерская группа, активная с 2019 года. Её связывают с несколькими крупными кибератаками, включая инциденты, затронувшие Rockstar Games и образовательную платформу Canvas.
По их словам, они использовали уязвимость в облачном хранилище Oracle, используемом ФБР. Это позволило получить доступ к нескольким платформам: FBIJobs (для проверки биографий), FBI MedLink (для медицинских карт) и FBI BICS (для информации по расследованиям).
В заявлении на платформе X ФБР сообщило, что выясняет, был ли взлом совершён напрямую в системах ведомства или через стороннего провайдера. «Мы активно расследуем этот инцидент и тесно работаем с внешними поставщиками услуг, поддерживающими FBIJobs.gov, чтобы минимизировать риски», — сказано в сообщении.
Свежие материалы — Срочные новости
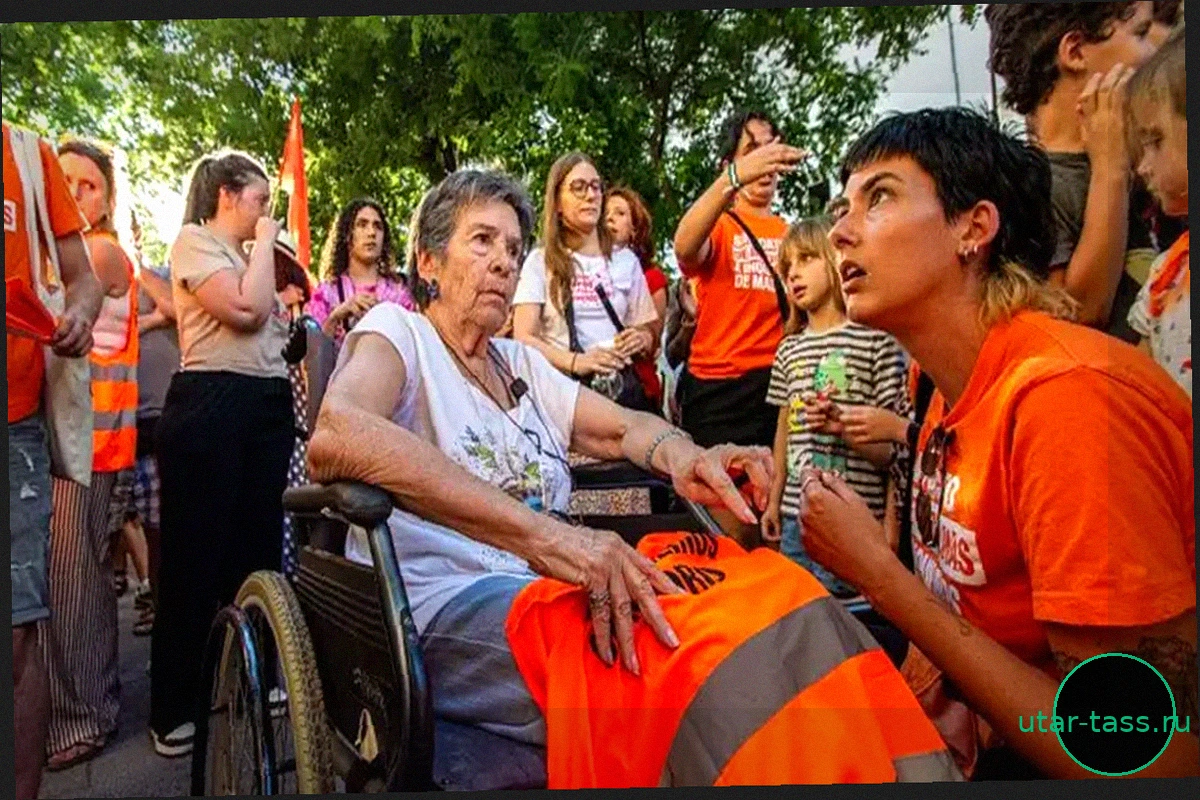
Власти Испании пытаются погасить протест из-за выселения 87-летней женщины за неуплату аренды. Но проблема гораздо глубже
Подпись к фото, Выселение Марикармен Абаскаль вызвало массовые протесты по всей Испании Испанское коалиционное правительство утвердило новые жилищные меры. Это произошло после массовых протестов, спровоцированных жилищным кризисом и недавним вы
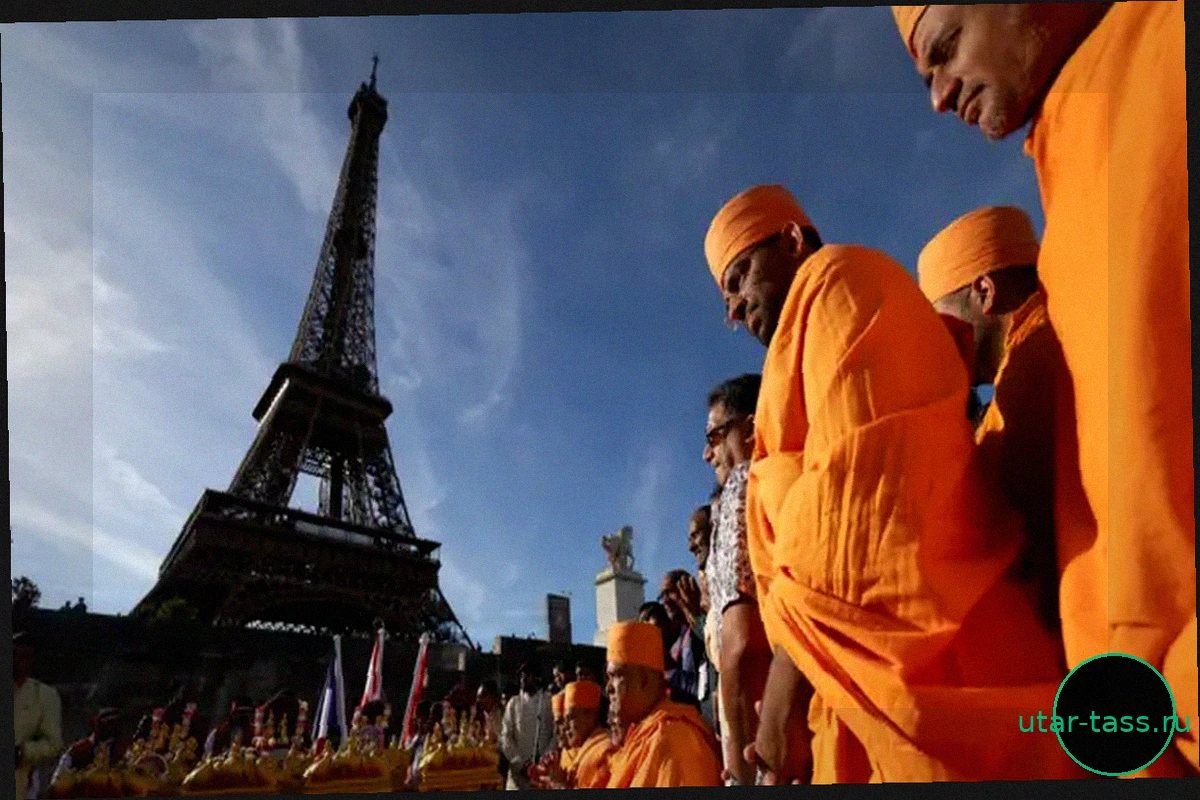
Директор Эйфелевой башни уходит в отставку после инцидента с отстранением сотрудниц ради индуистской группы
Глава компании SETE, управляющей парижской Эйфелевой башней, Патрик Бранко Рувио заявил об уходе с должности. Он принял это решение из-за возмущения, вызванного распоряжением отстранить женщин от рабочих мест во время встречи с членами индуистской религиозной группы. SETE подтвердила, что
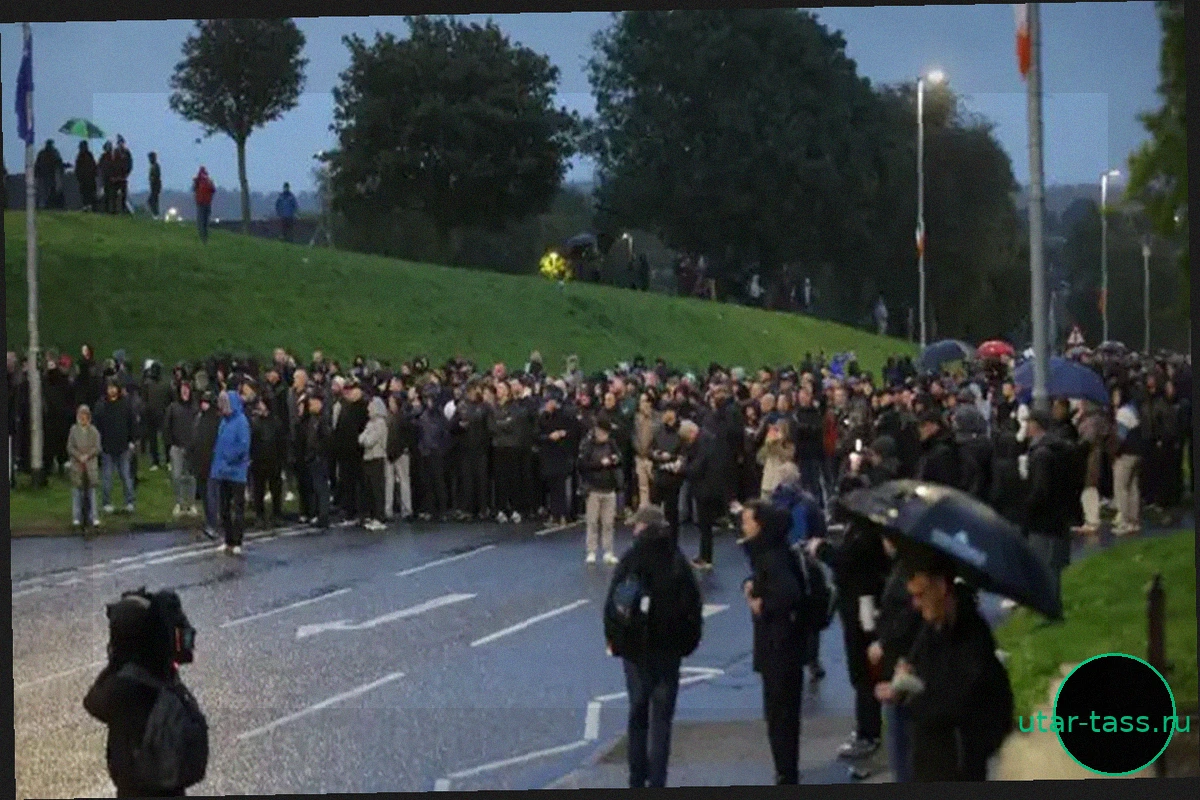
Протесты в Портадауне: Юнионистский парад заблокирован после решения суда
Около двух тысяч демонстрантов перекрыли дорогу к католическому району Портадауна в Северной Ирландии. Утром в воскресенье по ней должен был пройти протестантский парад, традиционно вызывающий межконфессиональные столкновения. Комиссия по парадам Северной Ирландии в пятницу разрешила прот
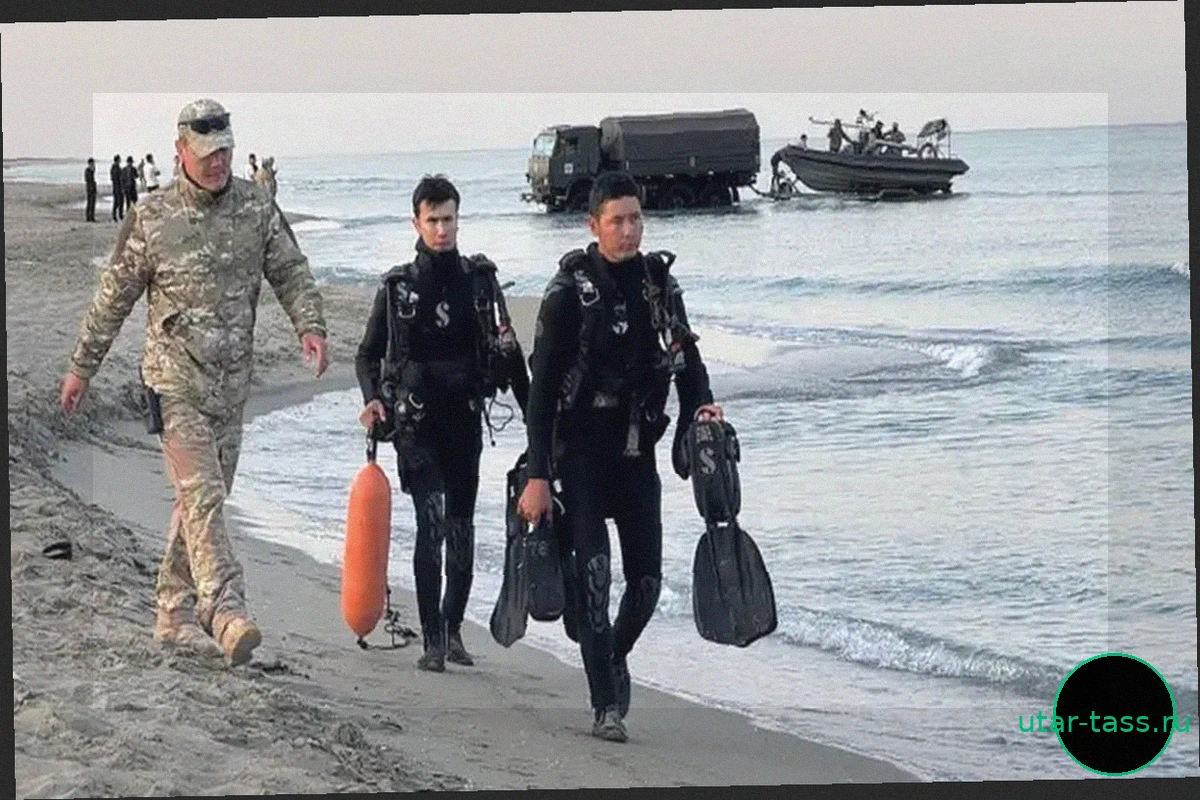
«Безответственность, халатность, показуха». Президент Казахстана раскритиковал армию и уволил министра обороны после гибели военных на учениях
Гибель 14 военнослужащих во время учений в Казахстане привела к смене министра обороны. Президент Касым-Жомарт Токаев раскритиковал военное руководство за организацию учений и объявил о проверке как ответственных военачальников, так и всего военного ведомства. 24 сентября в Мангистауской об
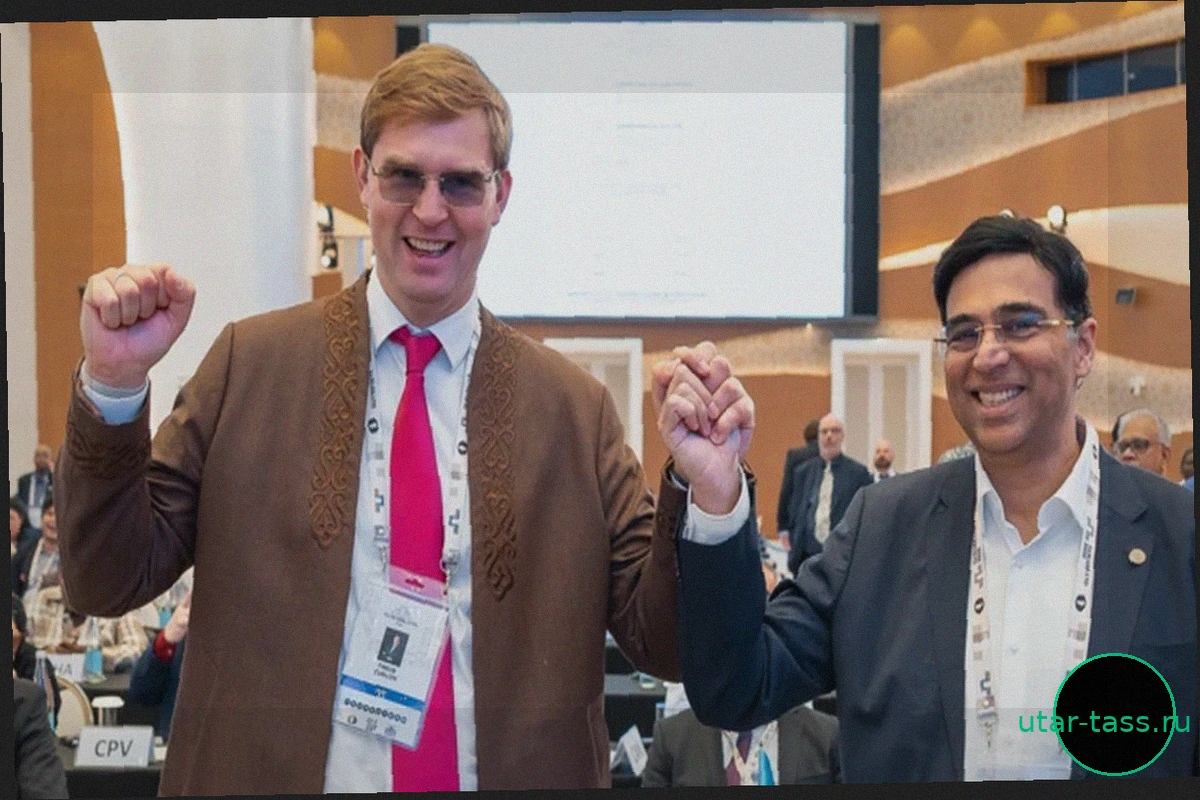
Президентом ФИДЕ стал глава федерации шахмат Казахстана Турлов. Что о нем известно и почему недовольна Украина
Тимур Турлов (на фото слева) и Вишванатан Ананд после результатов голосования Международную шахматную федерацию (ФИДЕ) возглавил 38-летний бизнесмен из Казахстана Тимур Турлов, уроженец Москвы. Впервые за 31 год мировые шахматы получил руководитель, не гражданин Росси
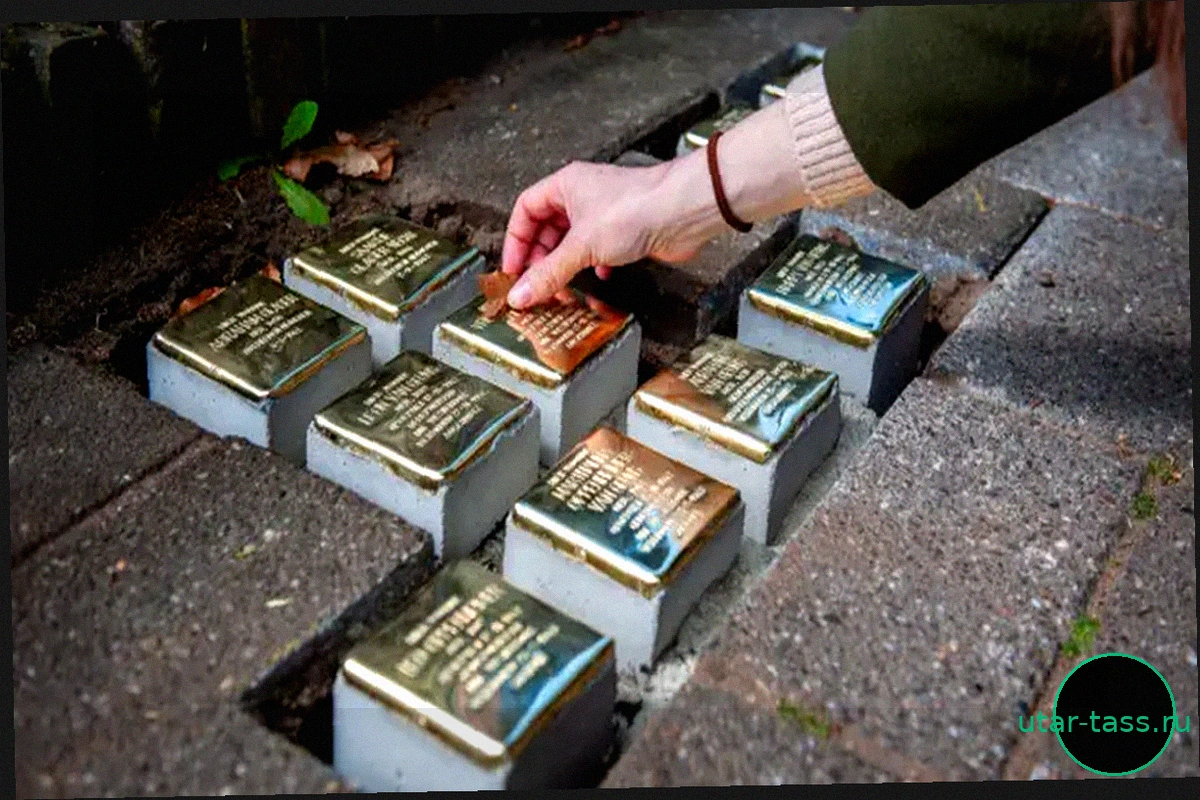
В Хайденау запретили "камни преткновения" по инициативе АдГ и ХДС
Власти города Хайденау, расположенного в немецкой земле Саксония, запретили устанавливать «камни преткновения». Эти мемориальные таблички, вмонтированные в мостовые, несут имена жертв нацистского режима. Решение вызвало в Германии волну возмущения. Мемориальные таблички традиционно появляют